
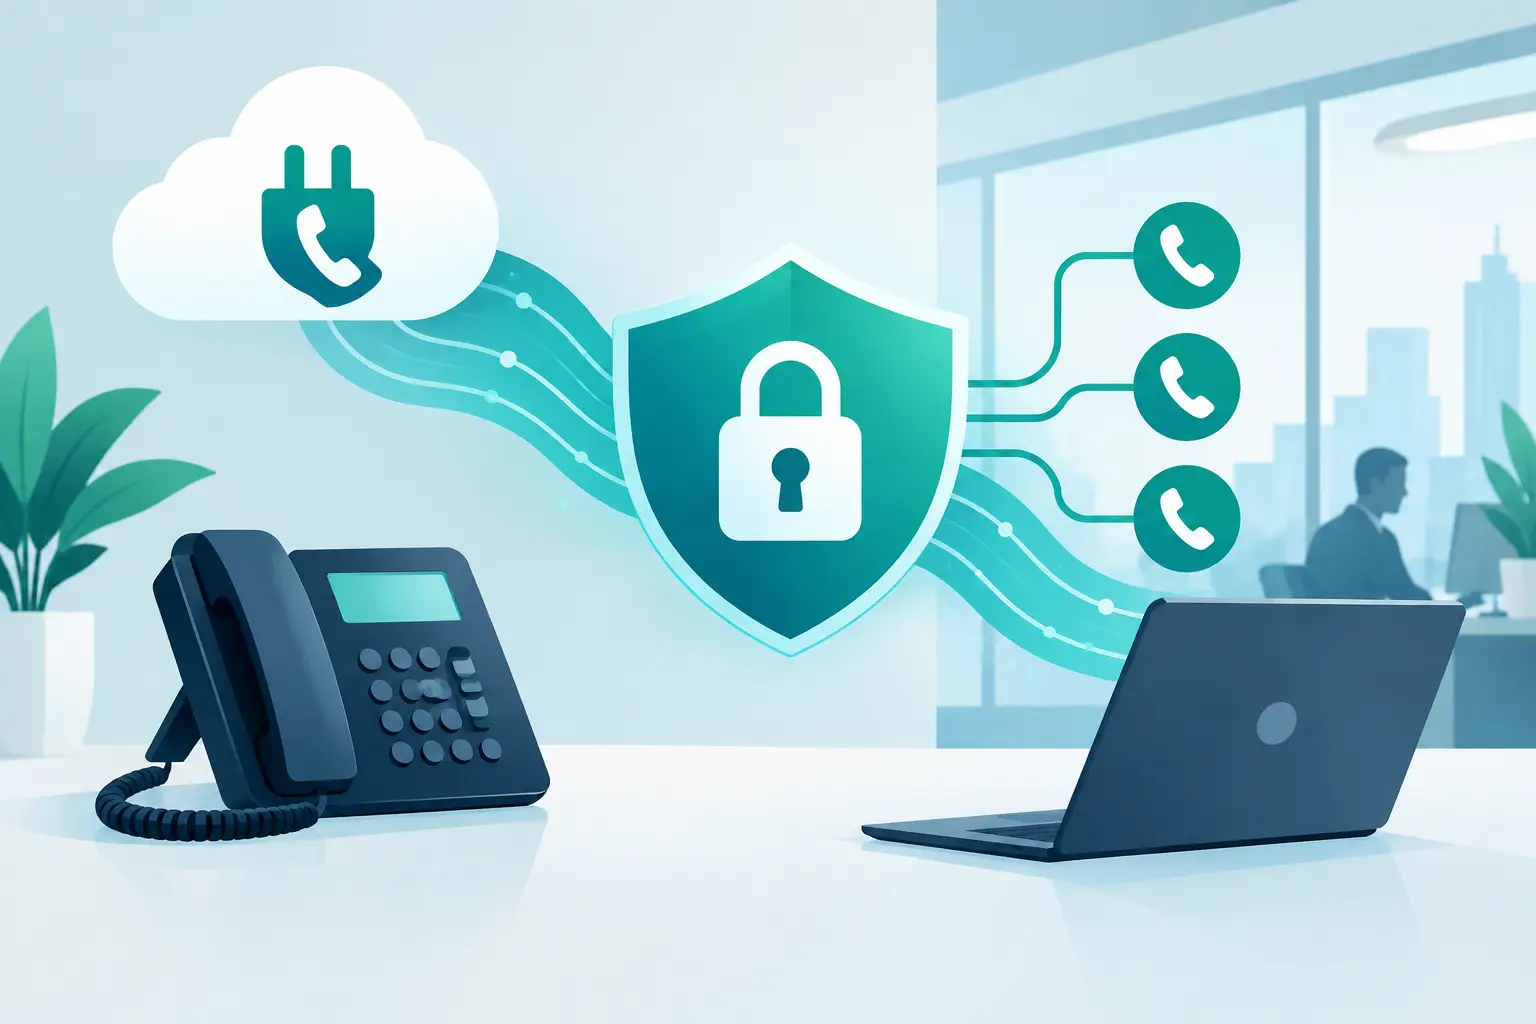
Un appel client peut traverser un IP-PBX, un SBC, un opérateur, un CRM et une plateforme de centre de contact en quelques secondes. À chaque passage, des identifiants, des métadonnées et parfois des données personnelles circulent. Sécuriser les flux SIP en entreprise ne consiste donc pas à activer une option de chiffrement : c’est organiser une chaîne de confiance complète, depuis le terminal de l’agent jusqu’au réseau opérateur.
Pour une DSI ou une direction de la relation client, l’enjeu dépasse la cybersécurité au sens strict. Une attaque SIP peut immobiliser des campagnes sortantes, dégrader la qualité des appels entrants, générer une fraude coûteuse ou exposer des conversations. Dans un centre de contact, quelques minutes d’indisponibilité suffisent à créer des files d’attente, des abandons et une perte de confiance durable.
Pourquoi les flux SIP restent une cible sensible
SIP est un protocole de signalisation. Il établit, modifie et termine les communications voix ou vidéo sur IP. Il ne transporte généralement pas la voix elle-même, qui passe par RTP. Cette séparation est utile pour l’exploitation, mais elle impose de protéger deux plans distincts : la signalisation et les médias.
Les attaques les plus fréquentes ne ressemblent pas toujours à une intrusion spectaculaire. Les scans automatisés recherchent des extensions exposées sur Internet. Les tentatives de force brute ciblent les comptes d’agents ou les trunks mal filtrés. Le toll fraud détourne ensuite les règles de routage pour émettre des appels internationaux ou surtaxés. À cela s’ajoutent les attaques par déni de service, l’usurpation d’identité appelante et l’interception de flux lorsque le chiffrement n’est pas correctement déployé.
Le risque dépend de l’architecture. Une petite téléphonie sur site n’a pas les mêmes contraintes qu’un BPO opérant plusieurs pays, avec des campagnes sortantes, des numéros locaux et des intégrations CRM. Mais un principe reste valable : tout équipement SIP directement accessible depuis Internet doit être considéré comme une surface d’attaque et traité comme tel.
Sécuriser les flux SIP d’entreprise par zones de confiance
La première décision structurante est de ne pas exposer directement le PBX, les téléphones logiciels ou les serveurs applicatifs au réseau public. Le Session Border Controller, ou SBC, devient le point de contrôle entre le réseau interne et les interconnexions externes. Il ne s’agit pas seulement d’un équipement de routage. Bien configuré, il applique les politiques d’accès, normalise les messages SIP, masque la topologie interne et limite les comportements anormaux.
Le SBC doit autoriser uniquement les flux attendus : adresses IP opérateur déclarées, méthodes SIP nécessaires, codecs validés et plages de ports média maîtrisées. Une politique permissive du type « accepter tout SIP depuis Internet » simplifie le démarrage, mais crée une dette de sécurité immédiate. Dans un environnement multi-sites ou hybride, le filtrage doit aussi tenir compte des liens VPN, des accès nomades et des plages IP de secours.
La segmentation réseau complète cette protection. Les postes d’agents, serveurs de téléphonie, outils d’enregistrement et applications métier ne devraient pas partager indistinctement le même segment. Isoler la voix, l’administration et les services exposés réduit les possibilités de mouvement latéral si un poste ou un compte est compromis. Cette segmentation doit rester compatible avec les impératifs de qualité de service : un pare-feu mal dimensionné ou des règles média incohérentes peuvent eux-mêmes provoquer des coupures audio.
Chiffrer la signalisation et les médias
Pour protéger la signalisation, TLS remplace le transport SIP non chiffré. Il évite que les identifiants, numéros appelés et en-têtes de session soient lisibles ou modifiables en transit. Pour le média, SRTP chiffre les paquets RTP et protège le contenu audio. Les deux mécanismes sont complémentaires : TLS sans SRTP protège la signalisation, mais pas la conversation ; SRTP sans une signalisation fiable laisse subsister des risques de détournement de session.
Le déploiement doit être traité comme un projet de compatibilité, pas comme une simple case à cocher. Certains terminaux anciens, trunks opérateurs, solutions d’enregistrement ou passerelles analogiques ne prennent pas en charge les mêmes suites cryptographiques. Il faut définir des normes de chiffrement compatibles avec le parc, désactiver les versions obsolètes et organiser une migration lorsque des équipements ne peuvent plus répondre au niveau attendu.
Les certificats méritent une vigilance particulière. Un certificat expiré peut interrompre des enregistrements SIP ou forcer des contournements dangereux. Leur inventaire, leur renouvellement automatisé et la surveillance de leur date d’expiration doivent faire partie de l’exploitation courante.
Contrôler les identités et les droits d’appel
La sécurité d’un trunk SIP ne repose pas uniquement sur une adresse IP autorisée. Elle repose aussi sur l’authentification des équipements, des applications et des administrateurs. Chaque compte doit être nominatif lorsque cela est possible, protégé par un secret unique et supprimé dès qu’il n’est plus justifié. Les mots de passe par défaut, comptes partagés et extensions génériques restent des portes d’entrée fréquentes.
Pour les accès d’administration, l’authentification multifacteur et le principe du moindre privilège sont indispensables. Un superviseur de plateau n’a pas besoin des mêmes droits qu’un administrateur télécom. De même, une application CRM intégrée au PBX doit recevoir uniquement les autorisations nécessaires à ses fonctions : déclencher un appel, remonter une fiche ou récupérer un statut, sans accès illimité à la configuration du cœur voix.
Le plan de numérotation doit également être encadré. Les règles de sortie internationale, les numéros surtaxés, les appels hors horaires d’ouverture et les destinations inhabituelles doivent être autorisés selon le besoin réel. Pour une équipe de télévente France, bloquer par défaut les destinations non utilisées est souvent plus efficace que de tenter de détecter une fraude après coup. Pour une organisation internationale, le bon équilibre consiste à définir des politiques par pays, par activité et par profil utilisateur.
Détecter vite plutôt que constater trop tard
Un dispositif de sécurité efficace produit des signaux exploitables. Les journaux SIP, CDR, événements SBC et statistiques de qualité doivent être centralisés afin d’identifier les échecs d’authentification, pics d’appels, changements de routage ou volumes anormaux. La supervision ne sert pas seulement à résoudre une panne : elle révèle aussi les premiers signes d’un abus.
Des seuils doivent être adaptés aux usages réels. Une alerte sur vingt appels internationaux peut être pertinente pour un site administratif, mais parfaitement normale pour un service client multilingue. L’analyse doit donc tenir compte des horaires de campagnes, de la saisonnalité, des numéros appelés et de la répartition habituelle des appels par agent ou par trunk.
La fraude voix se traite aussi par des garde-fous automatiques : plafonds de dépenses, limites de tentatives, restrictions géographiques, coupure d’un trunk en cas de comportement suspect et validation renforcée des modifications de routage. Ces mesures ont un coût opérationnel potentiel. Un plafond trop bas peut bloquer une campagne légitime. C’est pourquoi les équipes sécurité, télécoms et opérations doivent définir ensemble les seuils et le protocole d’escalade.
Préparer la continuité d’activité du centre de contact
Sécuriser un flux, c’est aussi éviter qu’un incident unique interrompt la relation client. La redondance des liens, la capacité de bascule entre trunks, les routes opérateurs alternatives et les scénarios de débordement doivent être testés, pas seulement documentés. Un plan théorique qui n’a jamais été exercé échoue souvent au moment où les équipes en ont besoin.
Pour les appels entrants, prévoyez des annonces, des files de secours et un renvoi vers un site ou une équipe disponible. Pour les appels sortants, définissez les campagnes prioritaires, les règles de reprise et les mécanismes permettant de préserver la traçabilité dans le CRM. L’objectif n’est pas de maintenir toutes les fonctions à l’identique pendant une crise, mais de protéger les parcours critiques et de donner aux équipes une consigne claire.
La qualité doit être intégrée à cette préparation. Une dégradation de gigue, de perte de paquets ou de latence peut être le symptôme d’un incident réseau, d’une saturation ou d’une attaque. Mesurer les indicateurs voix par site, par opérateur et par chemin d’acheminement permet de distinguer rapidement un défaut local d’un problème global.
Faire de la sécurité un élément de l’exploitation quotidienne
Les architectures les plus performantes associent sécurité, conformité et pilotage opérationnel. Les enregistrements d’appels, par exemple, exigent des politiques précises de conservation, de contrôle d’accès et de traçabilité. Les intégrations avec Salesforce, HubSpot, Genesys ou un outil métier doivent faire l’objet de revues régulières, notamment après une évolution d’API, un changement de prestataire ou l’arrivée d’une nouvelle équipe.
Un partenaire qui maîtrise à la fois l’infrastructure opérateur, l’intégration et l’exploitation peut réduire les angles morts entre intervenants. C’est l’intérêt d’un pilotage de bout en bout : pas de zone grise entre le fournisseur de trunk, l’éditeur du centre de contact et l’intégrateur quand un appel échoue ou qu’un comportement suspect apparaît. Plug & Tel accompagne cette logique sur son propre réseau voix, avec une visibilité adaptée aux environnements à forts volumes.
La bonne question n’est pas seulement « notre SIP est-il chiffré ? ». Elle est plutôt : savons-nous qui peut appeler, vers où, par quel chemin, avec quelles preuves, et que faisons-nous dans les premières minutes d’un incident ? Quand ces réponses sont claires, la téléphonie redevient ce qu’elle doit être pour vos équipes : une infrastructure de relation client maîtrisée, et non un point de fragilité silencieux.
0 commentaires